
เกี่ยวกับ IT SELECT LAB
บริษัททดสอบเจาะระบบและที่ปรึกษาความมั่นคงปลอดภัยสารสนเทศ
ดำเนินงานตั้งแต่ปี 2555 ให้บริการธนาคาร หลักทรัพย์ ประกันภัย รัฐวิสาหกิจ และองค์กรเอกชน
- 2019ก่อตั้งบริษัท
- 10+ปีประสบการณ์ทีม
- 20+อุตสาหกรรมที่ให้บริการ
- 21+Certifications
พันธกิจของเรา
ยกระดับมาตรฐานความมั่นคงปลอดภัยไซเบอร์ให้เทียบเท่าระดับสากล ผ่านการทดสอบเจาะระบบที่ครอบคลุมและกลยุทธ์การแก้ไขที่ปฏิบัติได้จริง ปรับให้เหมาะสมกับความเสี่ยงเฉพาะของแต่ละองค์กร
เราเริ่มต้นจากการเป็นแพลตฟอร์มแบ่งปันความรู้ด้านความมั่นคงปลอดภัย และพัฒนามาเป็นพาร์ทเนอร์ด้านการประเมินความปลอดภัยระดับ Senior สำหรับองค์กรที่ต้องการความเข้าใจความเสี่ยงอย่างชัดเจนและแผนแก้ไขที่ทำได้จริง
บริการหลัก 3 ด้าน
Security Assessment
ขอบเขต: Vulnerability Assessment, Penetration Testing, Red Team, Source Code Review
คุณค่า: จัดลำดับการแก้ไขด้วยหลักฐานทางเทคนิคที่ตรวจสอบแล้วจากระบบสำคัญ
Security Training
ขอบเขต: Secure Coding, Penetration Testing Training, Security Awareness
คุณค่า: สร้างทักษะจริงและลดความเสี่ยงทั้งทางเทคนิคและจากคน
Consulting & Auditing
ขอบเขต: ISMS Implementation, Cybersecurity Audit, IT Audit, Regulatory Compliance
คุณค่า: พัฒนาธรรมาภิบาล ยกระดับ control maturity และเตรียมพร้อม compliance
บริการทดสอบเจาะระบบ (Security Assessment)
ทดสอบความปลอดภัยครอบคลุม application, infrastructure และ connected environment
บริการฝึกอบรม (Security Training)
Penetration Testing Training
ฝึกทักษะ hands-on ตั้งแต่ค้นหา, exploit จนถึงเขียนรายงานตามมาตรฐานสากล
Secure Code Training
สอนนักพัฒนาเขียนโค้ดให้ปลอดภัย ครอบคลุม common weaknesses, secure design และ remediation
Security Awareness
เสริมความตระหนักให้พนักงาน — จดจำ phishing, ปกป้องข้อมูล, รายงานกิจกรรมต้องสงสัย
บริการที่ปรึกษาและตรวจสอบ
ที่ปรึกษา (Consulting)
- IT Governance — วาง/ปรับปรุงโครงสร้าง นโยบาย กระบวนการกำกับดูแล IT
- Cybersecurity Consulting — ระบุสินทรัพย์สำคัญ ประเมินความเสี่ยง วางแผน roadmap
- IT Risk Management — ยกระดับการระบุ ประเมิน จัดการ และรายงานความเสี่ยง IT
- ISMS Consulting — ที่ปรึกษา ISO/IEC 27001 ตั้งแต่ gap analysis จนถึงพร้อม certify
ตรวจสอบ (Audit)
- Regulatory Compliance Audit — ตรวจตามข้อกำหนด ธปท. ก.ล.ต. คปภ.
- International Standard Audit — ตรวจตาม ISO 27001, ISO 22301
- IT Internal Audit — ตรวจ ITGC, ITAC, cloud, cybersecurity, data protection
- Cybersecurity Audit — ประเมินประสิทธิภาพ control ด้าน governance, process, technology
สิ่งที่ทำให้เราต่าง
Senior-Level Team Only
ทุกโครงการกำกับดูแลโดยผู้เชี่ยวชาญระดับอาวุโส ไม่มอบหมายให้ junior ทำ
Certified Expertise
ทีมถือใบรับรองระดับนานาชาติ 21+ ใบ พร้อมประสบการณ์ทดสอบจริง
Actionable Remediation
แปลง findings เป็นบริบทความเสี่ยงที่ชัดเจนและลำดับการแก้ไขที่ทำได้จริง
Framework-Aligned Quality
งานอ้างอิงมาตรฐานสากล OWASP, PTES, MITRE ATT&CK อย่างสม่ำเสมอ
วิธีการทดสอบ
แนวทาง 3 รูปแบบ
Black-box
มุมมองจากภายนอก — ไม่มีข้อมูลภายใน ไม่มี credential จำลองมุมมองแฮกเกอร์
Grey-box
ได้รับ credential ทุก role — ตรวจฟังก์ชันภายในอย่างละเอียด (นิยมที่สุด)
White-box
เข้าถึง source code + specification — วิเคราะห์ลึกที่สุดตั้งแต่โครงสร้างโค้ด
PTES 7 ขั้นตอน
- 01
Pre-Engagement
ตกลง scope, วัตถุประสงค์, กำหนดการ, accounts
- 02
Intelligence Gathering
สำรวจ application, API, technologies, attack surface
- 03
Threat Modeling
ระบุ threat, attack vectors, trust boundaries
- 04
Vulnerability Analysis
สแกน + ทดสอบด้วยมือ ลด false positive
- 05
Exploitation
พิสูจน์ว่า exploit ได้จริง แสดง impact
- 06
Post-Exploitation
ประเมินผลกระทบ — unauthorized access, privilege escalation
- 07
Reporting + Revisit
รายงานผล + ทดสอบซ้ำหลังแก้ไข ยืนยันว่าช่องโหว่ถูกปิด
มาตรฐานที่ใช้อ้างอิง
เครื่องมือ In-house ที่พัฒนาเอง
- PermCheck — โปรแกรมสำหรับเรียนรู้ mobile penetration testing
- Lasyfrida — เครื่องมือ streamline installation สำหรับ mobile pentest (ดูเดโม)
ร่วมงานกับหน่วยงาน
- ร่วมพัฒนาโจทย์แข่งขัน Thailand Cyber Top Talent 2023 กับ สกมช. (NCSA)
- อาจารย์พิเศษสอน Penetration Testing ระดับปริญญาโท
Certifications ของทีม
ใบรับรองวิชาชีพที่ทีมถืออยู่ — พิสูจน์ทักษะจริง ไม่ใช่แค่ความรู้ทฤษฎี
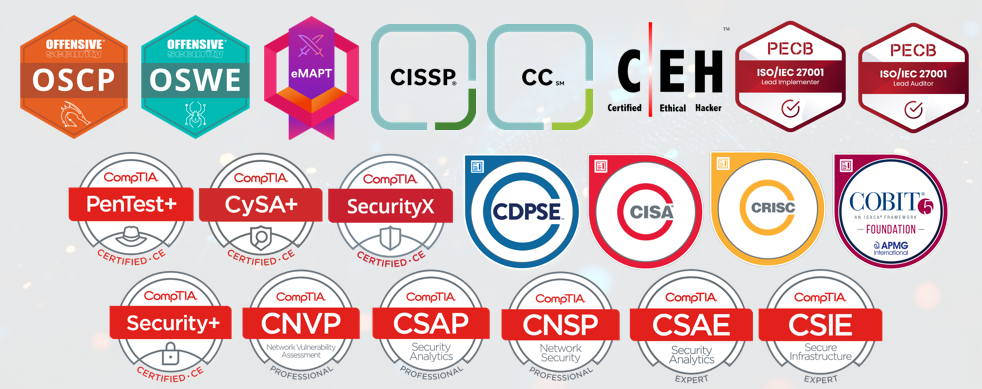
- OSCP
- OSWE
- eMAPT
- CISSP
- CC
- CEH
- PECB ISO 27001 LI
- PECB ISO 27001 LA
- PenTest+
- CySA+
- SecurityX
- CDPSE
- CISA
- CRISC
- COBIT 5
- Security+
- CNVP
- CSAP
- CNSP
- CSAE
- CSIE
อุตสาหกรรมที่ไว้วางใจเรา
ไม่สามารถเปิดเผยรายชื่อลูกค้าเนื่องจาก NDA — สามารถนำเสนอ case study แบบ redacted ได้เมื่อนัดคุย
- ธนาคาร
- หลักทรัพย์
- ประกันภัย
- Fintech / e-Payment
- Cryptocurrency
- หน่วยงานรัฐ
- โรงพยาบาล
- พลังงาน
- ยานยนต์
- โทรคมนาคม / ICT
- การศึกษา
- โรงแรม / Hospitality
- ค้าปลีก / e-Commerce
- Home & Office Products
- สินเชื่อ / Leasing
- Credit Bureau
- Software Development
สิ่งที่ส่งมอบ (Deliverables)
Initial Testing Report
รายงานภาษาอังกฤษ/ไทย ครบทุก finding จากการทดสอบครั้งแรก — ส่งมอบเป็น PDF ภายใน 1 สัปดาห์หลังเสร็จสิ้นการทดสอบ
Revisit Testing Report
รายงานผลการทดสอบซ้ำ — ยืนยันว่าช่องโหว่ที่แก้ไขแล้วถูกปิดจริง พร้อมสถานะ pass/fail ทุกรายการ
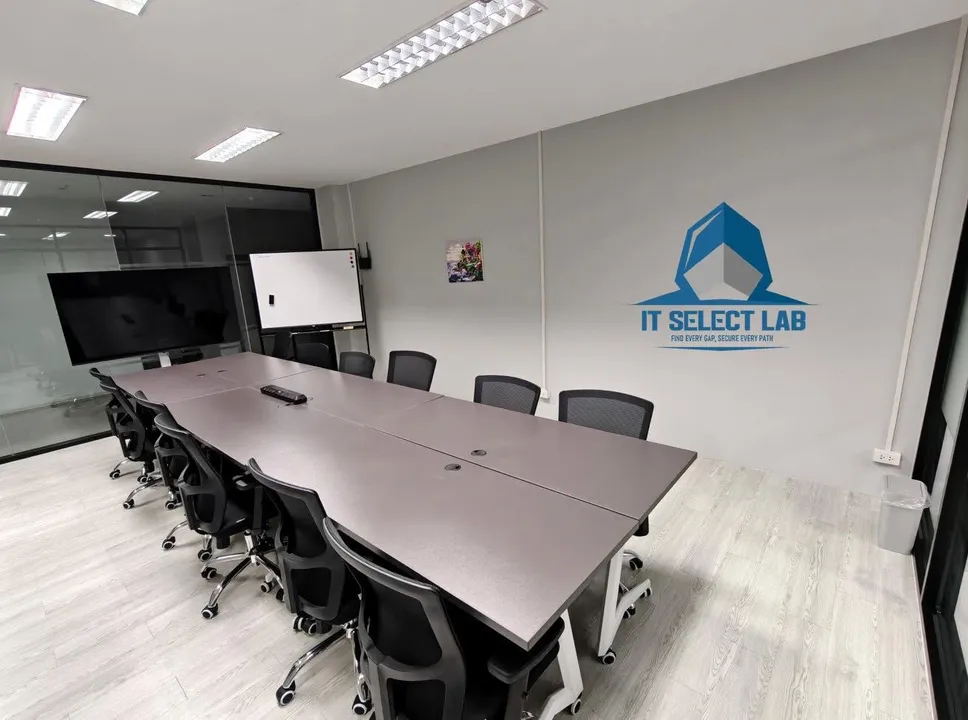
สำนักงานและห้อง Training
ห้องประชุมและฝึกอบรมพร้อมอุปกรณ์ครบ รองรับ hands-on lab สำหรับ Penetration Testing Training, Secure Coding และ Security Awareness
ติดตามเรา
ติดต่อ
- อีเมล
- info@itselectlab.com
- โทร
- +66 89 182 6777, +66 88 677 1199
- LINE
- @itselectlab
- ที่อยู่
- เลขที่ 252/5 ชั้นที่ 3 ห้องเลขที่ C ถนนกรุงเทพกรีฑา แขวงหัวหมาก เขตบางกะปิ กรุงเทพฯ 10240
คุยเรื่อง scope ก่อน 30 นาที ไม่มีค่าใช้จ่าย
บอกประเภทระบบ บทบาทผู้ใช้ และข้อกำหนดที่เกี่ยวข้อง เพื่อหารือขอบเขต ระยะเวลา และกรอบงบประมาณ ก่อนยืนยันรายละเอียดในใบเสนอราคา