
หน้าหลัก › บริการ › Cyber Hygiene
Cyber Hygiene
วางรากฐาน cybersecurity พื้นฐานครอบคลุม People, Process, Technology พร้อม roadmap ที่ปฏิบัติได้จริง
Cyber Hygiene คืออะไร
Cyber Hygiene คือชุดแนวปฏิบัติด้านความมั่นคงปลอดภัยที่ต้องทำซ้ำเป็นประจำ เพื่อช่วยให้องค์กร ป้องกัน ตรวจจับ และฟื้นตัว จากภัยคุกคามไซเบอร์ที่พบบ่อย
ไม่ใช่โครงการที่ทำครั้งเดียวจบ แต่เป็นการเปลี่ยนความมั่นคงปลอดภัยให้เป็น กิจวัตรขององค์กร — รู้ว่ามีอะไร ปกป้องมัน อัปเดตให้ทันสมัย เฝ้าระวัง และพร้อมฟื้นตัวเมื่อจำเป็น
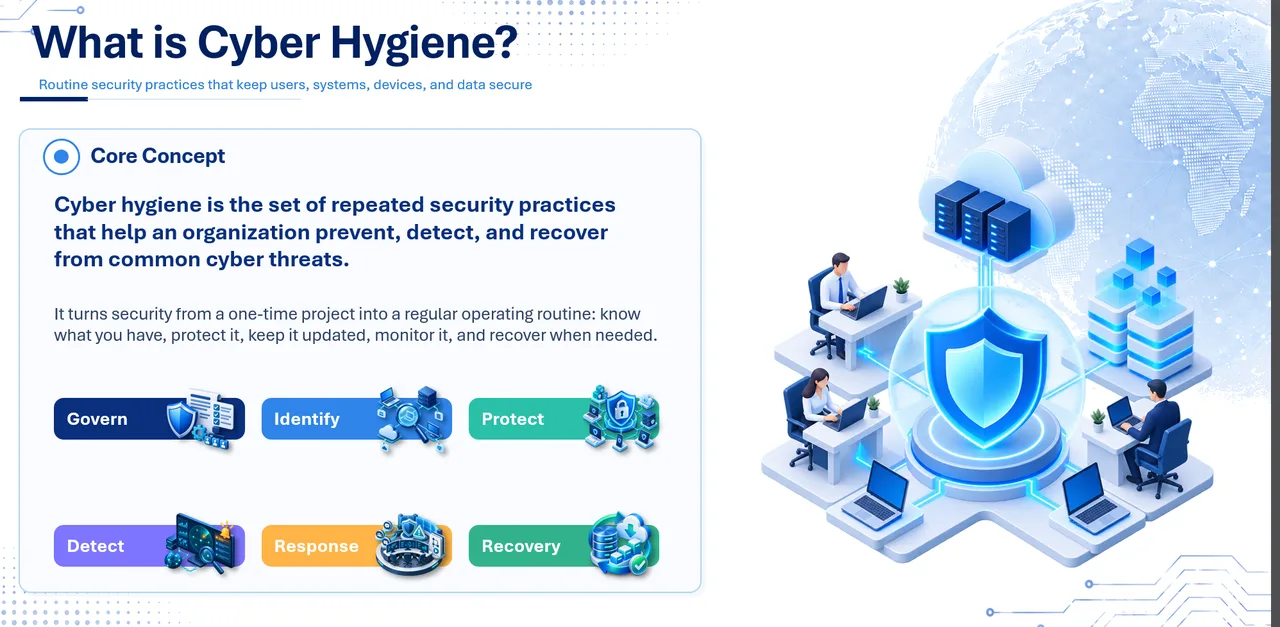
รากฐาน 3 ด้าน: People, Process, Technology
ความมั่นคงปลอดภัยที่แข็งแกร่งต้องสมดุลทั้ง 3 ด้าน — ถ้าขาดด้านใดด้านหนึ่ง ระบบทั้งหมดจะอ่อนแอ
🧑💼 People — Security Awareness
สร้างพฤติกรรมปลอดภัยและวัฒนธรรมการรายงานทั่วทั้งองค์กร
- Security Awareness Training
- Phishing & Social Engineering Awareness
- Password และ MFA Awareness
- สร้างวัฒนธรรมการรายงานเหตุการณ์ (Incident Reporting Culture)
⚙️ Process — Governance & Operations
กำหนดแนวปฏิบัติที่ทำซ้ำได้ กำหนดผู้รับผิดชอบ และเตรียมพร้อมตอบสนอง
- Governance & กำหนดบทบาทหน้าที่
- Asset Inventory — รู้ว่ามีระบบอะไรบ้าง
- Risk Management
- Backup & Recovery
- Monitoring & Incident Response
💻 Technology — Technical Controls
ใช้มาตรการทางเทคนิคเพื่อลด attack surface และเพิ่มความยืดหยุ่น
- Identity & Access Control (IAM, MFA)
- Patch & Vulnerability Management
- Endpoint & Network Protection (EDR, Firewall)
- Secure Configuration (Hardening)
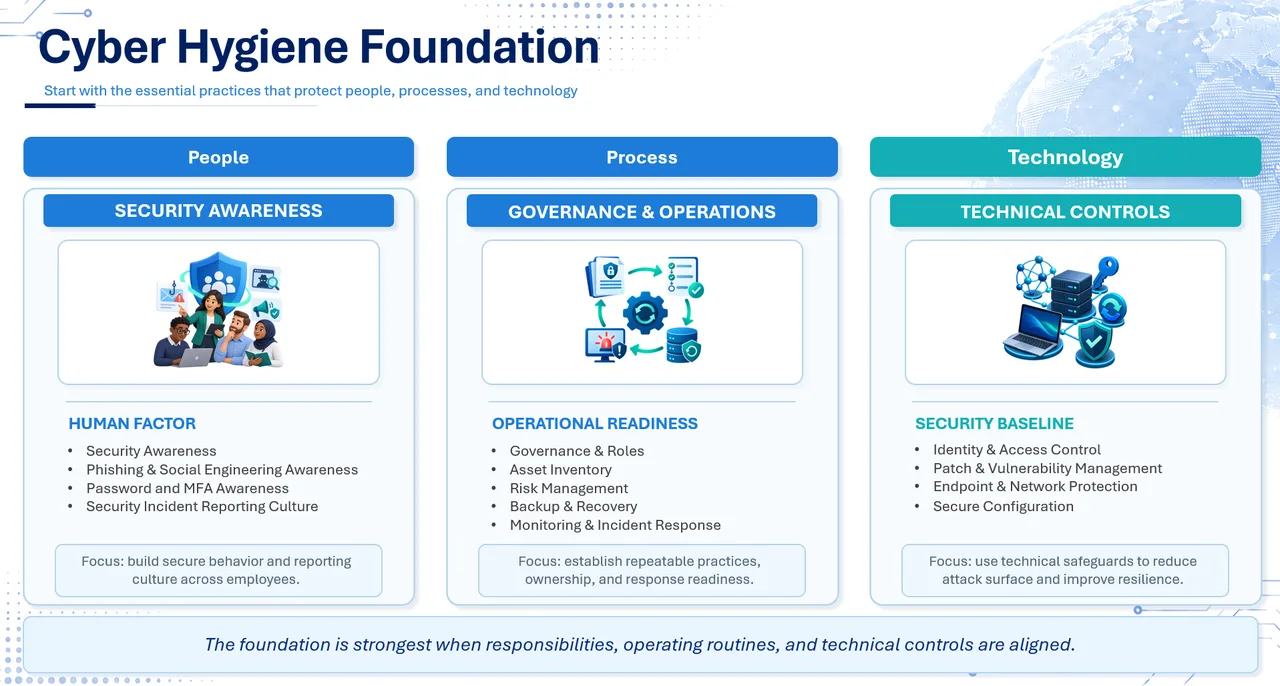
Roadmap การดำเนินงาน
แผนปฏิบัติจากจุดเริ่มต้นไปสู่ความมั่นคงปลอดภัยอย่างต่อเนื่อง
เดือนที่ 0–3: Foundation (วางรากฐาน)
- กำหนด governance, นโยบาย และผู้รับผิดชอบ
- จัดทำ asset inventory และระบุข้อมูลสำคัญ
- เปิดใช้ MFA, ตั้งนโยบาย password, ทบทวน access
- กำหนด baseline สำหรับ patching และ backup
เดือนที่ 0–3: Protection (ยกระดับการป้องกัน)
- ติดตั้ง endpoint protection, EDR, anti-malware
- Harden ระบบและทบทวน firewall rules
- ปรับปรุง email, web, network security
- เปิดตัว Security Awareness Training
เดือนที่ 6–12: Detection & Response (ตรวจจับ & ตอบสนอง)
- เริ่ม vulnerability scanning และติดตามการแก้ไข
- รวมศูนย์ log และกำหนด monitoring use cases
- จัดทำ incident response procedures และ escalation paths
- ทดสอบ backup, restoration, และความพร้อมรับมือ
เดือนที่ 12+: Assurance (ยืนยันผลและปรับปรุงต่อเนื่อง)
- ดำเนินการ penetration testing และ periodic validation
- เสริมความแข็งแกร่ง third-party risk และ compliance
- วัดผล KPIs, maturity, ประสิทธิภาพของ control
- ปรับปรุงต่อเนื่องตาม findings และ business risk
เราช่วยอะไรได้บ้าง
IT SELECT LAB ให้บริการ Cyber Hygiene ครบวงจร:
- Cyber Hygiene Assessment — ประเมิน maturity ปัจจุบันขององค์กรเทียบกับ framework ที่เกี่ยวข้อง
- Gap Analysis & Roadmap — ระบุช่องว่างและจัดทำแผนปฏิบัติตามลำดับความสำคัญ
- Implementation Support — ช่วยดำเนินการในแต่ละ phase ตาม roadmap
- Security Awareness Training — จัดอบรมสร้างความตระหนักให้พนักงานทุกระดับ
- Periodic Review — ทบทวนและวัดผลเป็นรายไตรมาส
วิธีการทดสอบ
- NIST Cybersecurity Framework (CSF) 2.0
- CIS Controls v8
- ISO/IEC 27001:2022 baseline controls
- ธปท. IT Risk Guidelines
สิ่งที่คุณจะได้รับ
- รายงาน Cyber Hygiene Assessment พร้อมระดับ maturity ปัจจุบัน
- Gap analysis เทียบกับมาตรฐานที่เกี่ยวข้อง
- Roadmap พร้อมลำดับความสำคัญและระยะเวลา
- แผนปฏิบัติการ (Action Plan) รายเดือน/ไตรมาส
- คำแนะนำเฉพาะจุดสำหรับ People, Process, Technology
- ระยะเวลา
- ขึ้นกับขนาดองค์กร — เริ่ม assessment 5–10 manday
- ราคาโดยประมาณ
- เริ่มต้นจาก Cyber Hygiene Assessment 5 manday — คำนวณงบเอง
คำถามที่พบบ่อย
Cyber Hygiene ต่างจาก Penetration Testing อย่างไร
Pentest เน้นหาช่องโหว่ทางเทคนิคในระบบที่เฉพาะเจาะจง ส่วน Cyber Hygiene เน้นวางแนวปฏิบัติพื้นฐานทั้งองค์กร ครอบคลุมทั้งคน กระบวนการ และเทคโนโลยี — เหมือน pentest คือ 'ตรวจสุขภาพ' แต่ cyber hygiene คือ 'สร้างนิสัยสุขภาพดี'
องค์กรขนาดเล็กจำเป็นต้องทำไหม
จำเป็นมาก — องค์กรขนาดเล็กมักเป็นเป้าหมายเพราะมีการป้องกันน้อยกว่า Cyber Hygiene เริ่มต้นจากสิ่งพื้นฐาน เช่น MFA, patching, backup ซึ่งทำได้ทันทีไม่ต้องลงทุนสูง
ใช้เวลานานแค่ไหนกว่าจะเห็นผล
ผลเบื้องต้นเห็นได้ใน 1-3 เดือน (Foundation phase) เช่น ลดจำนวน account ที่ไม่มี MFA, patch ระบบที่ค้างอยู่ ส่วน detection & response ที่สมบูรณ์ใช้เวลา 6-12 เดือน
สนใจ Cyber Hygiene?
บอกเราว่าระบบเป็นแบบไหน อยู่ภายใต้ regulator ใด เราจะบอกได้ทันทีว่าต้องทดสอบอะไร ใช้เวลาเท่าไร และงบประมาณโดยประมาณ