
หน้าหลัก › บริการ › Web Application Penetration Test
Web Application Penetration Test
ทดสอบเจาะระบบเว็บแอปพลิเคชันตามมาตรฐาน OWASP พร้อมรายงานระดับ executive และ technical
ทำไม Web Application Penetration Test ถึงสำคัญ
เว็บแอปพลิเคชันเป็นช่องทางหลักที่ผู้โจมตีใช้เจาะเข้าสู่ระบบขององค์กร เพราะเป็นจุดที่เปิดรับการเชื่อมต่อจากภายนอกตลอดเวลา ไม่ว่าจะเป็นระบบ Internet Banking, ระบบสมัครสมาชิก, หรือ Portal สำหรับคู่ค้า ช่องโหว่เพียงจุดเดียวอาจนำไปสู่การรั่วไหลของข้อมูลลูกค้า การทำธุรกรรมโดยไม่ได้รับอนุญาต หรือการเข้าถึงระบบ backend ทั้งหมด
สำหรับองค์กรที่อยู่ภายใต้การกำกับของ ธปท., ก.ล.ต., คปภ. หรือต้องปฏิบัติตาม PCI DSS และ PDPA การทดสอบเจาะระบบเป็นข้อกำหนดที่ต้องดำเนินการอย่างน้อยปีละครั้ง หรือทุกครั้งที่มีการเปลี่ยนแปลงสำคัญของระบบ
ขอบเขตการทดสอบ (Testing Scope)
การทดสอบครอบคลุมทุกมิติของเว็บแอปพลิเคชันตามมาตรฐาน OWASP WSTG v4.2:
- Authentication Testing — ทดสอบกลไกการยืนยันตัวตน ได้แก่ brute force, credential stuffing, password policy bypass, multi-factor authentication bypass และ account lockout mechanism
- Session Management — ตรวจสอบ session token entropy, session fixation, session hijacking, cookie attributes (Secure, HttpOnly, SameSite) และ concurrent session handling
- Access Control / Authorization — ทดสอบ horizontal และ vertical privilege escalation, IDOR (Insecure Direct Object Reference), forced browsing, และ missing function-level access control
- Input Validation & Injection — ทดสอบ SQL Injection (Union, Blind, Time-based), Cross-Site Scripting (Reflected, Stored, DOM-based), OS Command Injection, LDAP Injection, XML/XXE Injection และ Server-Side Template Injection (SSTI)
- Business Logic Testing — ทดสอบ workflow bypass, price manipulation, race condition, abuse of functionality และ logic flaw เฉพาะของแต่ละระบบ เช่น การอนุมัติธุรกรรมข้ามขั้นตอน
- File Upload & Handling — ทดสอบ unrestricted file upload, file type bypass, path traversal, และ server-side file processing vulnerability
- CORS & Cross-Origin — ตรวจสอบ CORS misconfiguration, origin validation bypass, credential leakage ผ่าน cross-origin request
- WebSocket Security — ทดสอบ authentication ของ WebSocket handshake, message injection, cross-site WebSocket hijacking
- Cryptography — ตรวจสอบ TLS configuration, weak cipher suites, certificate validation, sensitive data exposure in transit และ at rest
- Error Handling & Information Disclosure — ตรวจสอบ stack trace leakage, verbose error messages, server version disclosure และ debug endpoint ที่เปิดอยู่
- Client-Side Security — ทดสอบ DOM manipulation, JavaScript source analysis, sensitive data in local storage / session storage, postMessage vulnerability
แนวทางการทดสอบ
ทีมผู้เชี่ยวชาญใช้แนวทาง hybrid approach ที่ผสมผสานระหว่าง manual testing โดยผู้ทดสอบที่ถือใบรับรอง OSCP/OSWE กับเครื่องมือเฉพาะทาง เพื่อให้ครอบคลุมทั้งช่องโหว่ที่รู้จักและ logic flaw ที่เครื่องมืออัตโนมัติไม่สามารถตรวจพบได้
การทดสอบดำเนินการแบบ grey-box เป็นหลัก คือได้รับ credential ของแต่ละ role เพื่อทดสอบ authorization อย่างครอบคลุม แต่ไม่เข้าถึง source code โดยตรง ทำให้จำลองมุมมองของผู้โจมตีที่มีความสามารถสูงได้อย่างสมจริง
ทุกช่องโหว่ที่รายงานจะมี Proof of Concept (PoC) ที่ reproduce ได้ พร้อมระบุ CVSS v4.0 score และ business impact ที่สอดคล้องกับบริบทขององค์กร เพื่อให้ทีม development สามารถจัดลำดับความสำคัญในการแก้ไขได้อย่างเหมาะสม
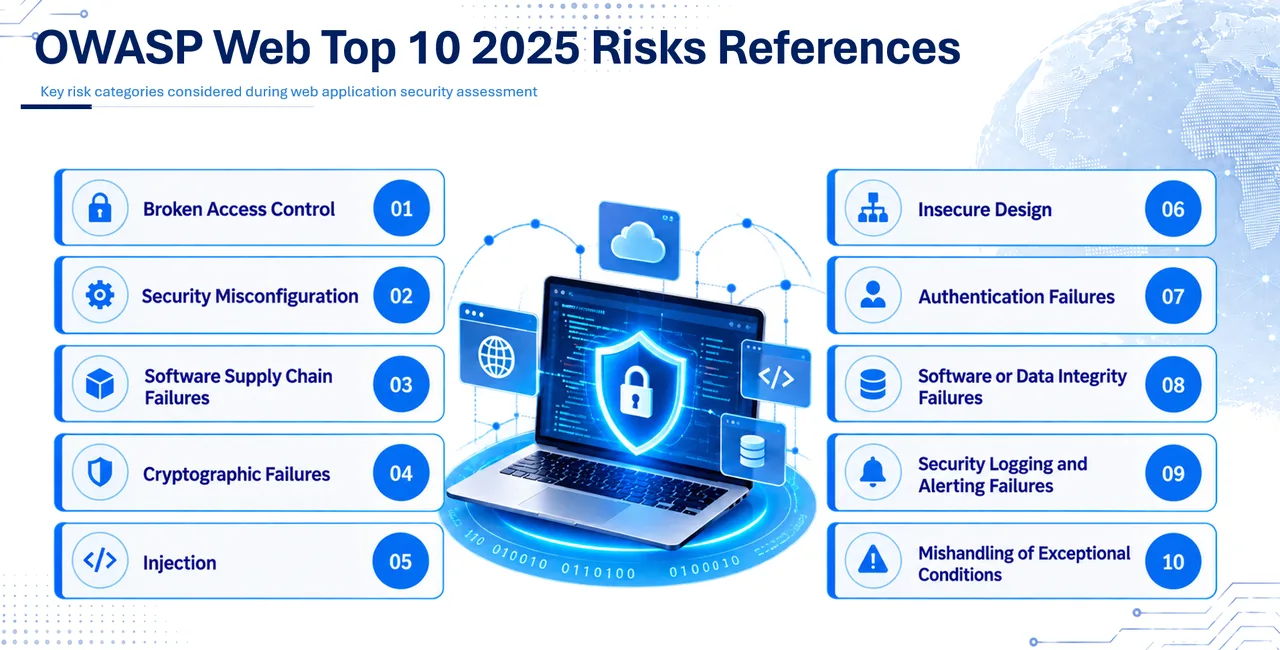
OWASP Web Top 10 2025
วิธีการทดสอบ
- OWASP Web Security Testing Guide (WSTG) v4.2 — ใช้เป็น test case baseline ครอบคลุม 91 test scenarios
- OWASP Top 10:2025 — เน้นช่องโหว่ที่พบบ่อยและส่งผลกระทบสูงสุดในปัจจุบัน
- Manual exploitation & business logic testing — ทดสอบด้วยผู้เชี่ยวชาญ ไม่ใช่แค่ automated scan
- Risk-based prioritization ตาม CVSS v4.0 และ business impact จริงขององค์กร
สิ่งที่คุณจะได้รับ
- Executive Summary — สรุปภาพรวมความเสี่ยงสำหรับผู้บริหาร พร้อม risk matrix
- Technical Report — รายละเอียดช่องโหว่ทุกรายการพร้อม Proof of Concept (PoC) ที่ reproduce ได้
- Remediation Guideline — คำแนะนำการแก้ไขเฉพาะเจาะจงตาม technology stack ที่ใช้งาน
- OWASP WSTG Coverage Matrix — แสดง test case ที่ทดสอบครบถ้วนตามมาตรฐาน
- Risk Register (Excel) — สำหรับติดตามสถานะการแก้ไขและรายงานต่อ auditor
- Presentation Deck — สไลด์สรุปผลสำหรับนำเสนอคณะกรรมการหรือ regulator
- ระยะเวลา
- 5–18 วันทำการ
- ราคาโดยประมาณ
- เริ่มต้นที่ระดับ 5 manday — ขึ้นอยู่กับจำนวน role, feature และความซับซ้อนของ business logic — คำนวณงบเอง
คำถามที่พบบ่อย
Penetration Test ต่างจาก Vulnerability Assessment (VA) อย่างไร?
VA ใช้เครื่องมือสแกนอัตโนมัติเพื่อระบุช่องโหว่ที่รู้จัก แต่ Penetration Test ทำโดยผู้เชี่ยวชาญที่จะ exploit ช่องโหว่จริงเพื่อพิสูจน์ว่าสามารถโจมตีได้สำเร็จ รวมถึงทดสอบ business logic flaw ที่เครื่องมืออัตโนมัติตรวจไม่พบ ผลลัพธ์จึงมี PoC ประกอบทุกรายการ ไม่ใช่แค่รายการช่องโหว่จาก scanner
สามารถทดสอบบนระบบ production ได้หรือไม่?
ได้ครับ ทีมงานมีประสบการณ์ทดสอบระบบ production ของสถาบันการเงินและหน่วยงานรัฐมาอย่างต่อเนื่อง โดยจะกำหนด Rules of Engagement ร่วมกันก่อนเริ่มงาน เพื่อหลีกเลี่ยง test case ที่อาจกระทบ availability เช่น DoS testing หรือ mass data modification และมีช่องทาง emergency hotline ตลอดระยะเวลาทดสอบ
ใช้เวลาทดสอบนานเท่าไร?
ระยะเวลาขึ้นอยู่กับขนาดและความซับซ้อนของแอปพลิเคชัน โดยทั่วไปเว็บแอปขนาดกลาง (10–30 features, 2–3 roles) ใช้เวลาประมาณ 8–12 วันทำการ ส่วนแอปพลิเคชันขนาดใหญ่ที่มี workflow ซับซ้อน อาจใช้ถึง 18 วันทำการ ทีมงานจะประเมิน scope ให้ก่อนเริ่มงานเสมอ
หากพบช่องโหว่ระดับ Critical ระหว่างทดสอบ จะดำเนินการอย่างไร?
ทีมงานจะแจ้งช่องโหว่ระดับ Critical และ High ทันทีผ่านช่องทาง secure communication ที่กำหนดไว้ใน Rules of Engagement โดยไม่ต้องรอจบการทดสอบ พร้อมให้คำแนะนำเบื้องต้นเพื่อ mitigate ความเสี่ยงได้ทันที
สนใจ Web Application Penetration Test?
บอกเราว่าระบบเป็นแบบไหน อยู่ภายใต้ regulator ใด เราจะบอกได้ทันทีว่าต้องทดสอบอะไร ใช้เวลาเท่าไร และงบประมาณโดยประมาณ